
PHP重大安全漏洞(PHP2Shell)紧急通知
2026年10月22日
阅读:326
【系统安全风险预警・紧急处置通知】
告警时间:2026 年 10 月 22 日
漏洞通告:PHP 高危远程代码执行(RCE)漏洞,漏洞标识 PHP2Shell,CVE 编号:CVE-2026-109618、CVE-2026-109619,CVSS 评分 9.2,风险等级:超高危
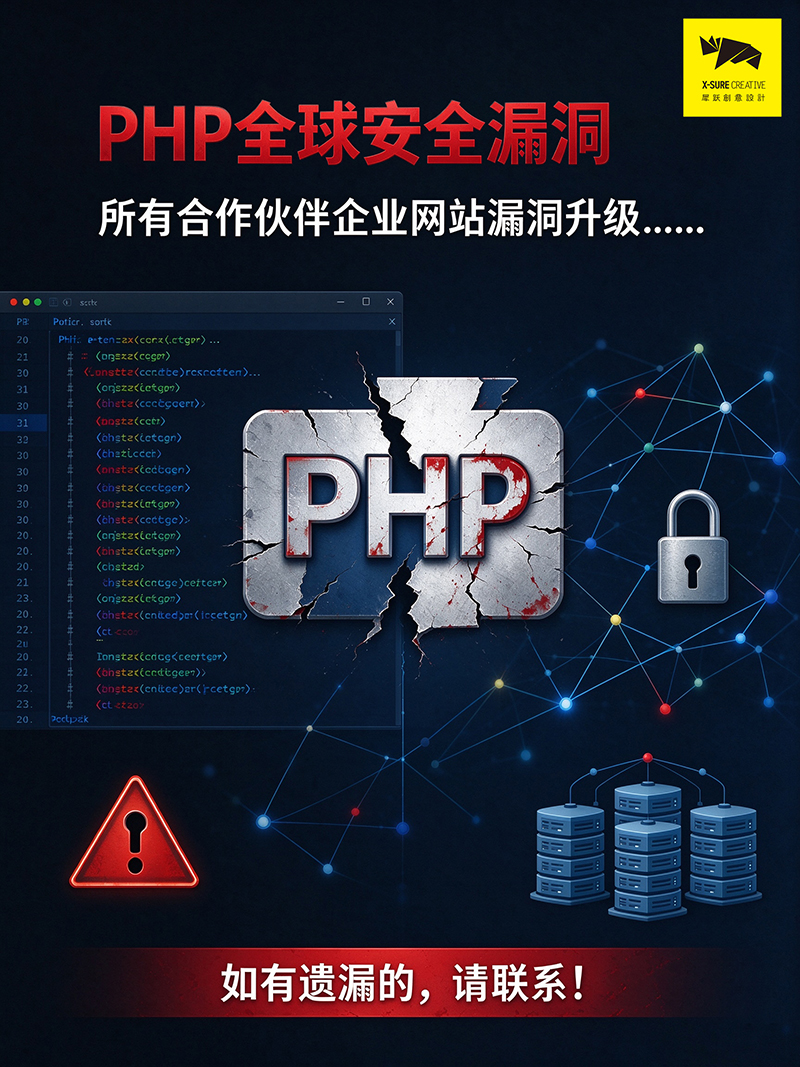
该漏洞可被攻击者实现远程代码执行,存在服务器入侵、业务数据篡改、敏感信息泄露、服务被控等严重安全风险。
风险覆盖范围不限于独立部署 PHP 环境:WordPress、Drupal、Joomla、Magento、Laravel 等主流 CMS、建站框架均基于 PHP 运行;大量服务器管理面板、第三方业务组件内置 PHP 运行环境,实际受影响资产范围较大,请全面排查。
漏洞信息公开后,黑客扫描与批量利用脚本会快速扩散,漏洞披露至大规模利用的窗口期极为短暂,请尽快开展应急处置。
重要说明:我方提供的高防服务配套 WAF 能力属于临时缓解防护手段,可在漏洞修复完成前拦截已知攻击载荷、争取修复窗口期,不可替代官方补丁升级、代码修复等根治性处置方案。
如您需要开展应急安全评估、临时防护策略加急配置、漏洞资产排查支持,请及时联系专属安全客服。
温馨提示:若您的安全运维服务即将到期,建议及时完成续费,保障应急响应、安全防护能力持续可用,避免服务中断导致漏洞无法及时处置,引发业务安全事故。
如有疑问,请第一时间联系专属客服对接。
相关观点
-
企业网站建设全攻略:从零开始,轻松搭建你的品牌官网
日期:2026年4月2日 阅读:483
-
喜迎国庆|以科技微光,敬盛世中华
日期:2026年10月1日 阅读:267
-
月满中秋,同心相伴|犀跃公司中秋寄语
日期:2026年9月25日 阅读:473
-
端午安康 | 不负韶华,逐光前行
日期:2026年6月19日 阅读:695
-
全力以赴赴考场,逐梦前行向未来 | 犀跃公司为高考学子加油
日期:2026年6月7日 阅读:601
相关方案